O AGENTICO
Huntress
pessoa · 7 menções
O que as fontes disseram sobre Huntress
A empresa de segurança Huntress recomendou alertas de brute-force em VPN, adoção de MFA, logging SIEM e monitoramento do Modo de Segurança. Seus pesquisadores reproduziram uma cadeia completa de exploração de duas vulnerabilidades no PaperCut NG e MF, que permitia execução remota de código sem autenticação, e a empresa detectou que essa exploração começou em 7 de outubro de 2026, às 23h20 UTC (20h20 de Brasília). A Huntress documentou cinco casos confirmados em 2026 de trabalhadores ligados à Coreia do Norte, sob o nome FAMOUS CHOLLIMA, que obtiveram empregos legítimos em empresas ocidentais com identidades falsas ou roubadas em áreas como TI, vendas, marketing e saúde, e também observou uma campanha com ao menos 40 incidentes em que vítimas interagiam com um Custom GPT malicioso que enviava um link para um site Google Sites.
Citações
“Post-exploitation, threat actors are conducting reconnaissance, dropping web shells, planting XMRig cryptominers masquerading as Microsoft Edge, and more," the cybersecurity company said. "They also dropped what appears to be an AI-assisted PowerShell script that monitors the Windows Task Manager and shuts it down if it remains open for too long in the middle of the night.”
As ações pós-exploração mostram sofisticação, incluindo tentativas de ocultar atividades e dificultar a detecção.
empresa de segurança cibernética · ver em The Hacker News ↗
Menções
Após a exploração, os atacantes realizaram reconhecimento, implantaram web shells, mineradores XMRig disfarçados de Microsoft Edge e um script PowerShell supostamente assistido por IA que monitora o Gerenciador de Tarefas do Windows e o fecha se permanecer aberto por muito tempo no meio da noite.
As ações pós-exploração mostram sofisticação, incluindo tentativas de ocultar atividades e dificultar a detecção.
A empresa de segurança Huntress detectou que a exploração das falhas começou em 7 de outubro de 2026, às 23h20 UTC (20h20 de Brasília).
O início das atividades foi identificado e divulgado para alertar sobre a urgência da correção.
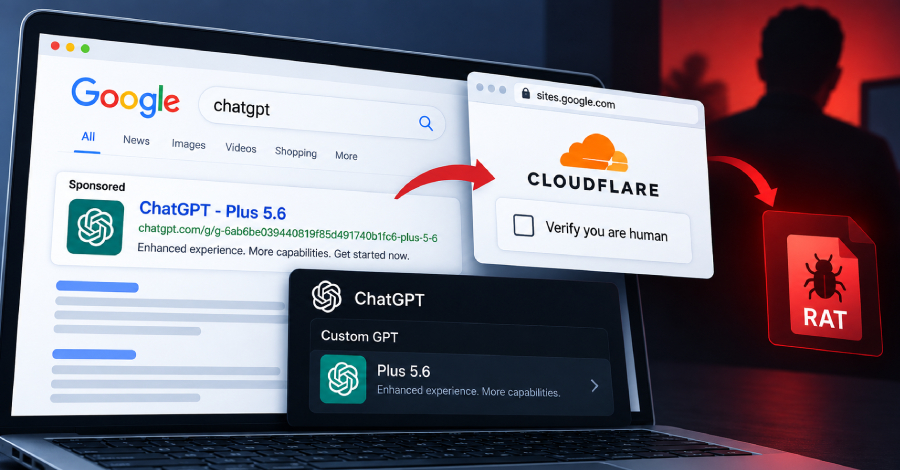
A campanha foi observada pela Huntress em pelo menos 40 incidentes, com vítimas interagindo com um Custom GPT malicioso que respondia com um link para um site Google Sites.
Indica a escala e o mecanismo de entrega usado pelos atacantes.
A Huntress documentou cinco casos confirmados em 2026 de trabalhadores ligados à Coreia do Norte, sob o nome FAMOUS CHOLLIMA, que obtiveram empregos legítimos em empresas ocidentais usando identidades falsas ou roubadas, cobrindo funções de TI, vendas, marketing e saúde.
Mostra a amplitude do esquema de infiltração de trabalhadores norte-coreanos em empresas ocidentais, indo além do setor de TI.
Pesquisadores da Huntress reproduziram uma cadeia completa de exploração de duas vulnerabilidades no PaperCut NG e MF, permitindo execução remota de código sem autenticação.
A confirmação da exploração prática das falhas eleva a urgência da aplicação dos patches, mostrando o impacto real para sistemas vulneráveis.
A Huntress recomenda alertas de brute-force em VPN, adoção de MFA, logging SIEM e monitoramento do Modo de Segurança.
Orientações práticas para administradores de rede mitigarem ataques semelhantes, com foco em detecção e prevenção.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.