O AGENTICO
CISA adiciona falha do ownCloud a catálogo de vulnerabilidades exploradas
2 fontesdesde 28 de agosto de 20262 artigos
A CISA adicionou uma falha crítica do ownCloud ao seu catálogo de vulnerabilidades exploradas conhecidas, após relatos de que um ator de ameaças de língua chinesa usou a brecha para atingir um órgão de pesquisa nuclear e uma empresa de engenharia naval nas Filipinas. A atividade foi descoberta pela Hunt.io, que encontrou um diretório aberto em um servidor contendo ferramentas e dados roubados.
Resumo
A CISA adicionou a vulnerabilidade CVE-2023-49105 do ownCloud ao catálogo KEV.
Isso indica que a falha é conhecida por ser explorada e agências federais dos EUA devem aplicar correções.
Um ator de ameaças de língua chinesa teria explorado a falha para atingir um órgão de pesquisa nuclear e uma empresa de engenharia naval nas Filipinas.
Isso evidencia uma operação de ciberespionagem com alvos específicos ligados à defesa e energia nuclear.
A Hunt.io identificou um diretório aberto em um servidor contendo scripts Python personalizados, ferramentas ofensivas e dados exfiltrados das organizações filipinas.
A descoberta revela a infraestrutura usada pelos atacantes e o volume de dados comprometidos.
As descobertas foram compartilhadas com o CERT-PH sob o padrão TLP:AMBER, com publicação atrasada para permitir a notificação das vítimas.
Isso demonstra coordenação responsável de divulgação de vulnerabilidades com autoridades locais.
O incidente ocorre em meio a tensões crescentes no Mar do Sul da China e relatos de atividade cibernética chinesa contra alvos filipinos.
Contextualiza o ataque dentro de um cenário geopolítico mais amplo de disputas territoriais e guerra cibernética.
Citações
“The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Thursday added a critical security flaw impacting ownCloud to its Known Exploited Vulnerabilities (KEV) catalog”
Isso indica que a falha é conhecida por ser explorada e agências federais dos EUA devem aplicar correções.
— The Hacker News, Veículo de notícias de segurança · ver em The Hacker News ↗
“A suspected Chinese-speaking operator targeted a Philippine nuclear research body and a marine engineering company that supports the Philippine Navy”
Isso evidencia uma operação de ciberespionagem com alvos específicos ligados à defesa e energia nuclear.
— The Hacker News, Veículo de notícias de segurança · ver em Security Affairs ↗
“following reports that a Chinese-speaking threat actor weaponized the vulnerability to target a nuclear research body in the Philippines”
Isso evidencia uma operação de ciberespionagem com alvos específicos ligados à defesa e energia nuclear.
— The Hacker News, Veículo de notícias de segurança · ver em The Hacker News ↗
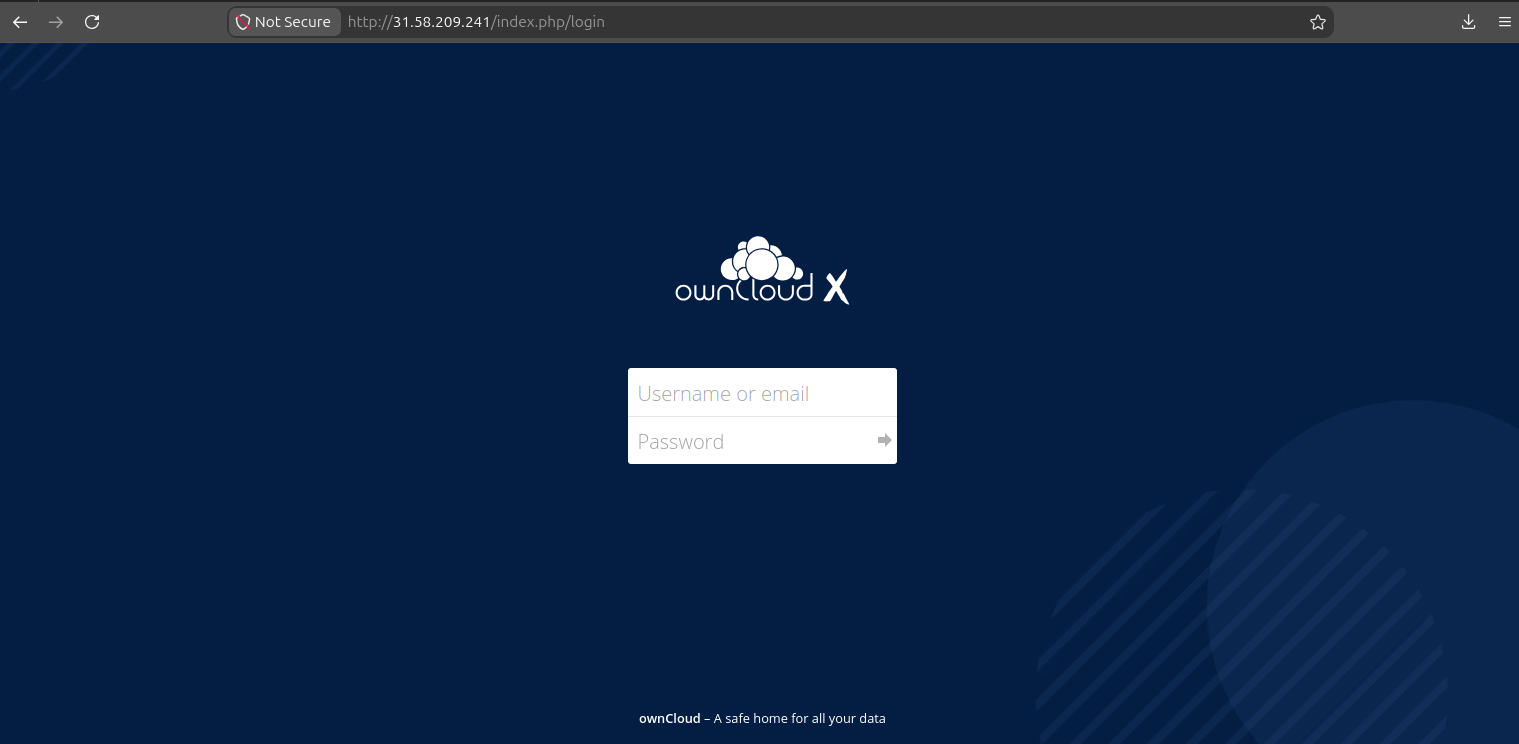
“Hunt.io said it identified an open directory on the host "31.58.209[.]241," which staged custom Python scripts, open-source offensive security tooling such as Sliver, Metasploit, and Mettle, and exfiltrated data from two Philippine organizations”
A descoberta revela a infraestrutura usada pelos atacantes e o volume de dados comprometidos.
— Hunt.io, Empresa de segurança · ver em The Hacker News ↗
“Hunt.io disclosed the findings to CERT-PH under the TLP:AMBER sharing standard and delayed publication until 25 August 2026 so the national response team could notify the affected organisations.”
Isso demonstra coordenação responsável de divulgação de vulnerabilidades com autoridades locais.
— Hunt.io, Empresa de segurança · ver em Security Affairs ↗
“The incident arrives amid sustained tensions in the South China Sea and continuing reports of suspected Chinese cyber activity against Philippine government, defence and critical-infrastructure targets.”
Contextualiza o ataque dentro de um cenário geopolítico mais amplo de disputas territoriais e guerra cibernética.
— The Hacker News, Veículo de notícias de segurança · ver em Security Affairs ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.