O AGENTICO
EUA, Reino Unido e Holanda expõem malware iraniano HEAVYGRAM
3 fontesdesde 15 de setembro de 20263 artigos
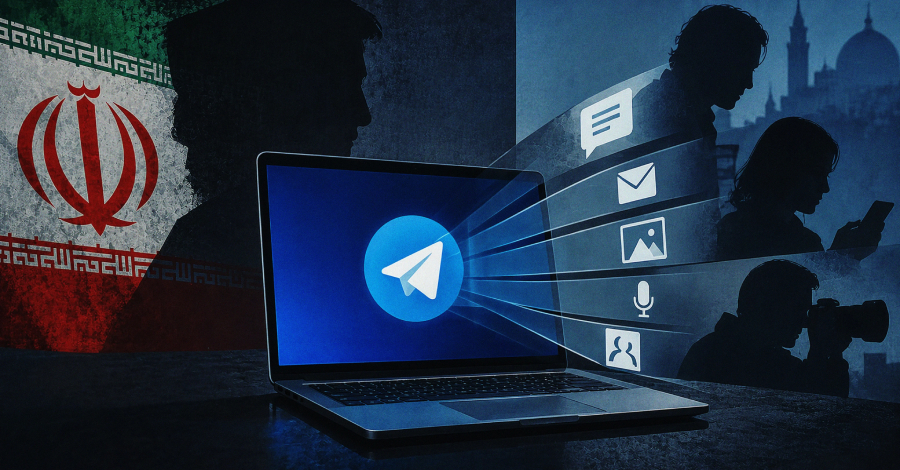
Agências de segurança de EUA, Reino Unido e Holanda divulgaram alerta conjunto sobre malware usado pelo Irã para espionar dissidentes e jornalistas. O malware, chamado HEAVYGRAM pelo FBI e CHOSEN BRICK pelo NCSC, é controlado via Telegram e copia e-mails, mensagens e ativa o microfone. As agências atribuem a campanha ao Ministério de Inteligência do Irã e alertam que os alvos são principalmente dissidentes, jornalistas e ativistas.
Resumo
As agências de segurança de EUA, Reino Unido e Holanda publicaram um alerta conjunto sobre um malware atribuído à inteligência iraniana, que espiona dissidentes e jornalistas.
O alerta conjunto é uma ação coordenada entre três países para expor uma ameaça cibernética estatal.
O malware, chamado HEAVYGRAM pelo FBI e CHOSEN BRICK pelo NCSC, é controlado via aplicativo de mensagens Telegram.
O uso de um aplicativo de mensagens comum como canal de controle torna a detecção mais difícil e amplia o alcance da ferramenta.
Os principais alvos do malware são dissidentes iranianos, jornalistas, ativistas e opositores do governo, tanto no Irã quanto no exterior.
A identificação dos alvos revela que a campanha tem foco em repressão política e silenciamento de vozes críticas.
O alerta conjunto foi publicado em 15 de setembro e inclui uma análise atualizada do FBI que expande um alerta de março de 2026.
A publicação de uma análise atualizada indica a evolução da ameaça e a necessidade de novas orientações para defesa.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.