O AGENTICO
Pesquisadores acham falha no Telegram Desktop que vaza mensagens exportadas
2 fontesdesde 14 de setembro de 20262 artigos
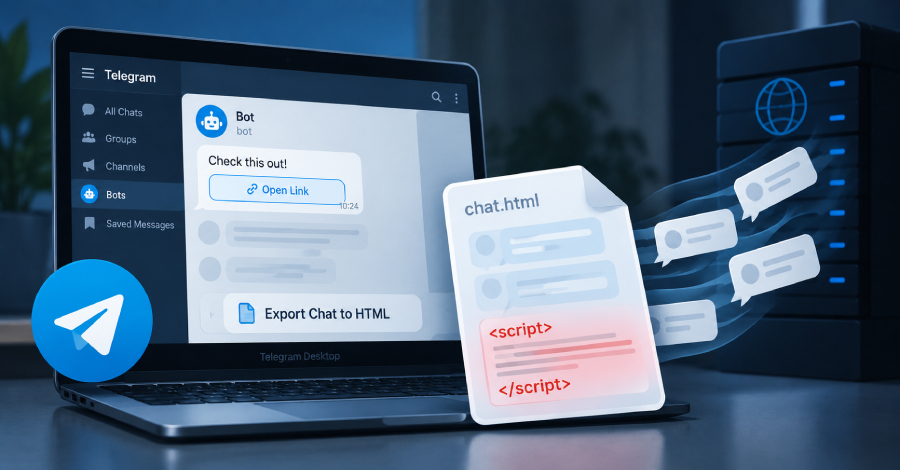
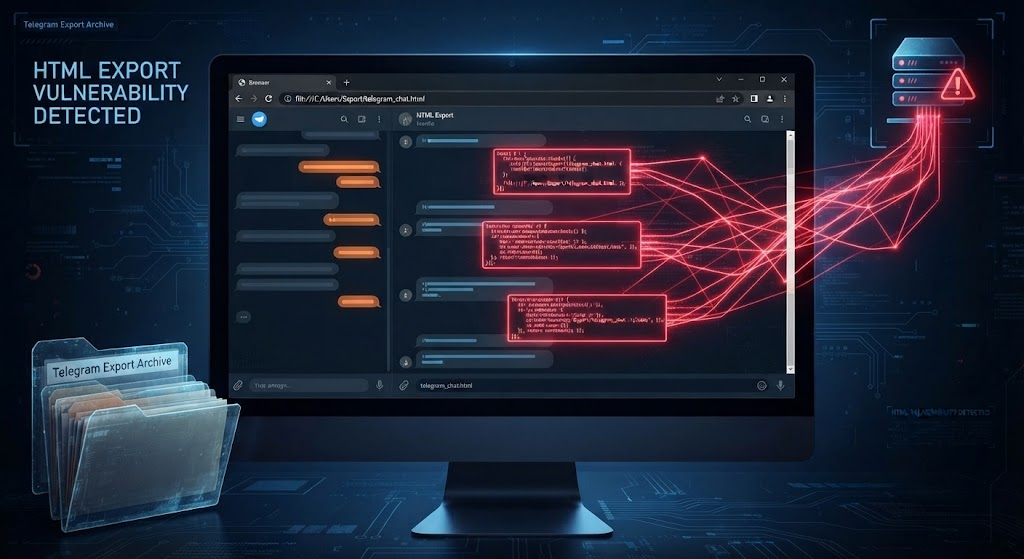
Pesquisadores de segurança da ExPatch descobriram uma vulnerabilidade no Telegram Desktop que permitia a um bot esconder JavaScript malicioso em mensagens, que executava quando o usuário abria a exportação em HTML no navegador. A falha, corrigida pelo Telegram em julho, poderia copiar todas as mensagens do arquivo exportado para um servidor controlado pelo atacante. A correção não afeta arquivos exportados antes da atualização, que permanecem vulneráveis.
Resumo
A vulnerabilidade no Telegram Desktop permitia que um bot plantasse JavaScript oculto em mensagens, executado quando alguém abria a exportação em HTML no navegador.
Isso significa que um atacante poderia roubar todas as mensagens de uma conversa exportada sem que a vítima percebesse.
O script poderia copiar todas as mensagens do arquivo exportado para um servidor do atacante ou reescrever a página exibida.
O impacto é grave porque o atacante obtém acesso total ao conteúdo da conversa exportada, sem precisar interagir com a vítima.
O problema estava na forma como o Telegram Desktop escrevia o texto dos botões de teclado inline no HTML exportado, sem escapá-lo corretamente.
A falta de escape permitia que um bot inserisse código malicioso que seria interpretado pelo navegador ao abrir o arquivo exportado.
O bot não precisa estar no chat alvo; uma mensagem com o teclado inline pode ser encaminhada para outras conversas.
Isso torna o ataque mais perigoso, pois o atacante pode atingir grupos dos quais não participa, apenas enviando uma mensagem encaminhada.
O Telegram lançou uma correção em julho, mas ela não atualiza arquivos exportados com versões anteriores, que ainda podem conter o script.
Isso significa que usuários com exportações antigas continuam vulneráveis mesmo após a atualização do aplicativo.
A falha foi classificada como um caso de cross-site scripting armazenado (stored XSS).
A classificação ajuda a entender a natureza do problema e a priorizar correções em sistemas semelhantes.
Citações
“No second click, no warning: every message and metadata field rendered in that document can be shipped to the attacker’s server, and the page itself can be rewritten.”
O impacto é grave porque o atacante obtém acesso total ao conteúdo da conversa exportada, sem precisar interagir com a vítima.
— Denis e Aleksander Rostilov, pesquisadores de segurança da ExPatch · ver em Security Affairs ↗
“Until the fix, the export code wrote that button text directly into the HTML page without escaping it, the researchers Denis Rostilov and Aleksander Rostilov found.”
A falta de escape permitia que um bot inserisse código malicioso que seria interpretado pelo navegador ao abrir o arquivo exportado.
— Denis Rostilov e Aleksander Rostilov, pesquisadores de segurança da ExPatch · ver em The Hacker News ↗
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.