O AGENTICO
Pesquisadores detalham exploração ativa da falha crítica no Citrix NetScaler
2 fontesdesde 30 de setembro de 20263 artigos
Pesquisadores de segurança divulgaram detalhes técnicos sobre a vulnerabilidade crítica CVE-2026-88772 no Citrix NetScaler ADC e Gateway, que está sendo ativamente explorada na natureza. A falha é um overflow de memória no protocolo DTLS que permite execução remota de código sem autenticação prévia. Campanhas de ataque foram observadas contra organizações na América do Norte e Europa.
Resumo
A vulnerabilidade CVE-2026-88772 é uma falha crítica de overflow de memória no protocolo DTLS do Citrix NetScaler, com pontuação CVSS de 9,5.
Explica a natureza técnica e a gravidade da falha que afeta os appliances da Citrix.
A vulnerabilidade está sendo explorada ativamente desde pelo menos o início de setembro de 2026, afetando organizações governamentais, financeiras, educacionais e de serviços jurídicos.
Evidencia a exploração real da falha e o impacto sobre diversos setores e regiões.
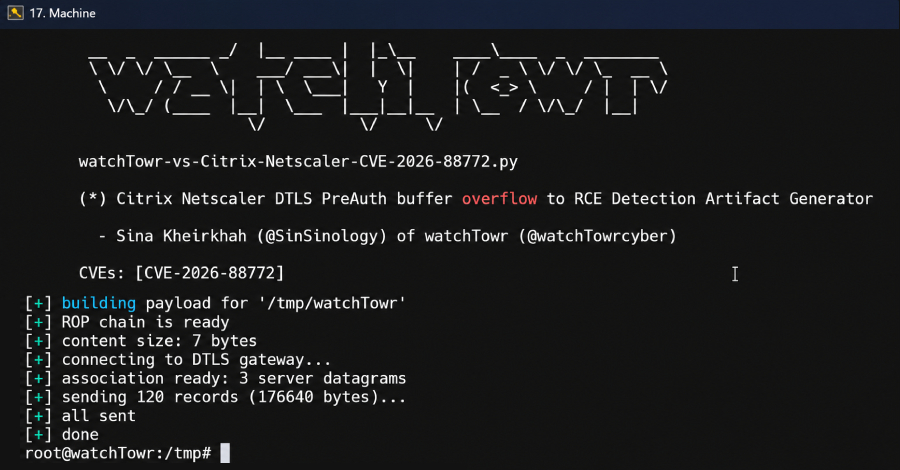
A exploração da CVE-2026-88772 ocorre no primeiro handshake DTLS, antes de qualquer login, permitindo ao atacante executar código arbitrário com privilégios de root no sistema FreeBSD.
Descreve como um atacante pode assumir o controle do dispositivo sem credenciais.
O mecanismo do exploit explora uma inconsistência na análise do campo fragment_length do cabeçalho DTLS, onde o NetScaler confia em um tamanho declarado menor que o real, causando overflow no buffer.
Explica a causa técnica, detalhada por pesquisadores, que permite o ataque.
A Citrix divulgou uma segunda vulnerabilidade zero-day explorada em conjunto, a CVE-2026-88771.
Contextualiza a existência de outra falha crítica ativamente explorada no mesmo produto.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.