O AGENTICO
Citrix
empresa · 8 menções
 Cisco
 Fortinet
O que as fontes disseram sobre Citrix
A CISA incluiu vulnerabilidades da Citrix no catálogo KEV, e a Citrix confirmou que duas falhas zero-day em NetScaler ADC e Gateway foram exploradas antes das correções. A empresa divulgou uma segunda zero-day, a CVE-2026-88771, e lançou atualizações para a CVE-2026-88779, explorada em ataques direcionados. A Citrix observou ataques contra implantações não corrigidas, sem impacto na integridade dos dados dos clientes.
Citações
“Citrix has observed targeted attacks on unmitigated NetScaler deployments which can lead to Denial of Service. If the condition is triggered repeatedly, the service may remain unavailable.”
O ataque é usado para derrubar serviços, não para roubar dados; ainda assim, a indisponibilidade é grave e pode ser mantida com explorações repetidas.
empresa desenvolvedora · ver em Security Affairs ↗
Menções
A Citrix não tem conhecimento de exploits ativos explorando a vulnerabilidade CVE-2026-107406 até a publicação do boletim.
Embora a falha seja grave, a ausência de exploração ativa conhecida permite que os clientes apliquem a correção sem pressa imediata de ataques em andamento.
A Citrix lançou patches para a vulnerabilidade crítica CVE-2026-107406 no NetScaler ADC e NetScaler Gateway, que pode levar à execução remota de código ou negação de serviço.
A correção aborda uma falha classificada como crítica com potencial de comprometimento total do sistema afetado.
A Citrix observou ataques direcionados contra implantações não corrigidas que podem causar negação de serviço, sem impacto na integridade dos dados dos clientes.
O ataque é usado para derrubar serviços, não para roubar dados; ainda assim, a indisponibilidade é grave e pode ser mantida com explorações repetidas.
A Citrix lançou atualizações de segurança para a vulnerabilidade CVE-2026-88779 no NetScaler ADC e no Citrix NetScaler Gateway, explorada como parte de ataques direcionados zero-day.
A correção é urgente porque a falha já está sendo usada ativamente em ataques, e a exploração pode derrubar serviços.
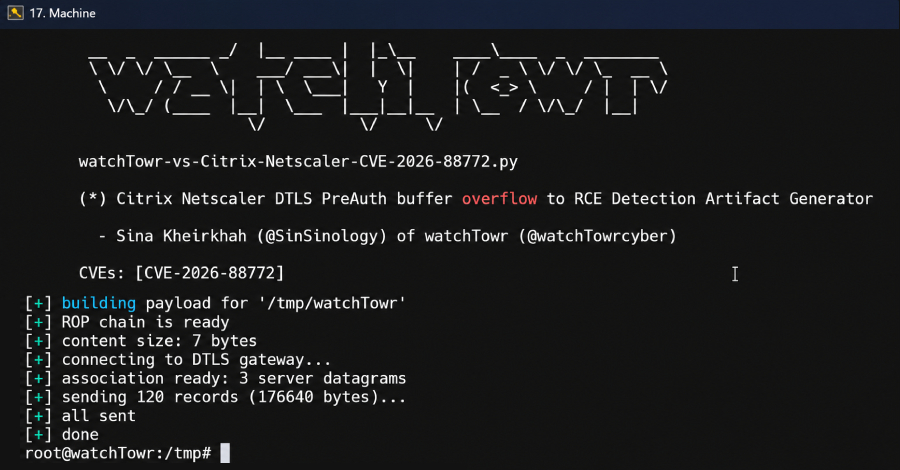
A Citrix divulgou uma segunda vulnerabilidade zero-day explorada em conjunto, a CVE-2026-88771.
Contextualiza a existência de outra falha crítica ativamente explorada no mesmo produto.
A watchTowr foi a primeira a alertar publicamente sobre a exploração ativa em 26 de setembro, mas a Citrix não havia confirmado os problemas.
A sequência de divulgação mostra o papel crítico de pesquisadores independentes antes da confirmação oficial.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.