O AGENTICO
Silver Fox usa adware assinado para distribuir backdoor ValleyRAT
3 fontesdesde 31 de agosto de 20263 artigos
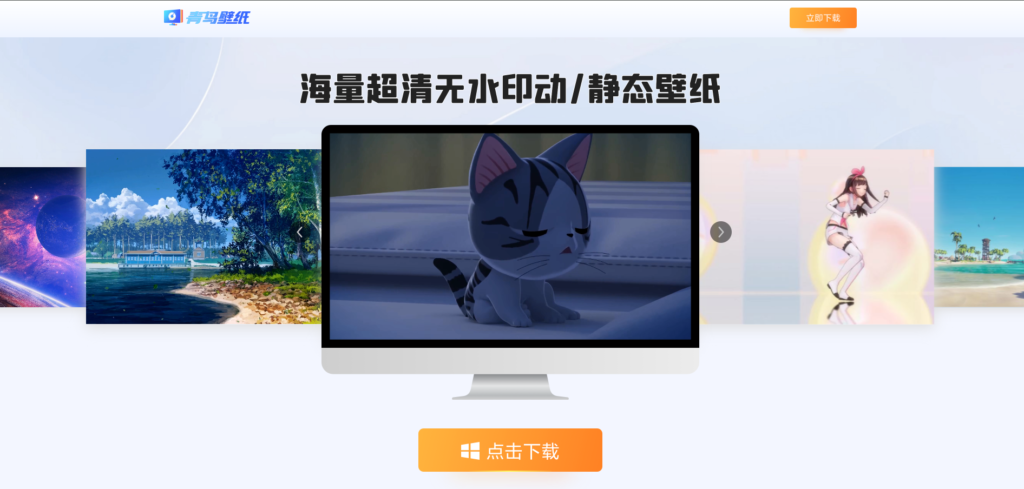
O grupo de ameaças Silver Fox está distribuindo o backdoor ValleyRAT disfarçado de software legítimo, especificamente um aplicativo chinês de papel de parede chamado QN Wallpaper. A Kaspersky descobriu que o malware opera dentro de um processo assinado para evitar detecção. A Microsoft também emitiu alertas sobre o grupo que imita sites de download de grandes marcas.
Resumo
ValleyRAT é distribuído disfarçado de QN Wallpaper, um aplicativo chines de papel de parede.
Isso mostra como adware legítimo pode ser modificado para servir como disfarce de malware, enganando usuários que o excluem das verificações antivírus.
O malware usa DLL sideloading para executar código malicioso dentro de um processo legítimo assinado.
Essa técnica permite que o backdoor passe pelos controles de segurança que confiam em assinaturas digitais, tornando a infecção mais difícil de detectar.
Silver Fox é o provável grupo por trás da campanha, conforme indicado pela geografia e pela carga útil.
Identificar o ator ajuda as equipes de segurança a antecipar táticas e a adaptar suas defesas a um grupo conhecido.
O ValleyRAT coleta dados sensíveis, como teclas digitadas e conteúdo da área de transferência, e permite a entrega de módulos maliciosos adicionais.
Isso ilustra o impacto completo de uma infecção, que vai de espionagem de dados a controle total da máquina.
Microsoft registrou uma campanha que imita sites de download de marcas como Razer, Kaspersky e Microsoft.
A imitação de sites de empresas conhecidas engana usuários que buscam software legítimo, podendo infectar vítimas em vários setores.
Os infectados ganham um backdoor que permite acesso persistente ao sistema.
O backdoor fornece aos atacantes um ponto de apoio para controlar o dispositivo e continuar suas atividades sem serem notados.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.