O AGENTICO
DLL sideloading
conceito · 4 menções
O que as fontes disseram sobre DLL sideloading
As fontes descrevem que o ataque utiliza a técnica de DLL sideloading para executar código malicioso em um processo legítimo assinado. A exploração inicia quando um comando PowerShell baixa um arquivo ZIP contendo um binário legítimo e uma DLL maliciosa. Além disso, o ataque inclui extração de payload por esteganografia em imagens PNG para instalar um implante de túnel reverso.
Menções
O malware usa DLL sideloading para executar código malicioso dentro de um processo legítimo assinado.
Essa técnica permite que o backdoor passe pelos controles de segurança que confiam em assinaturas digitais, tornando a infecção mais difícil de detectar.
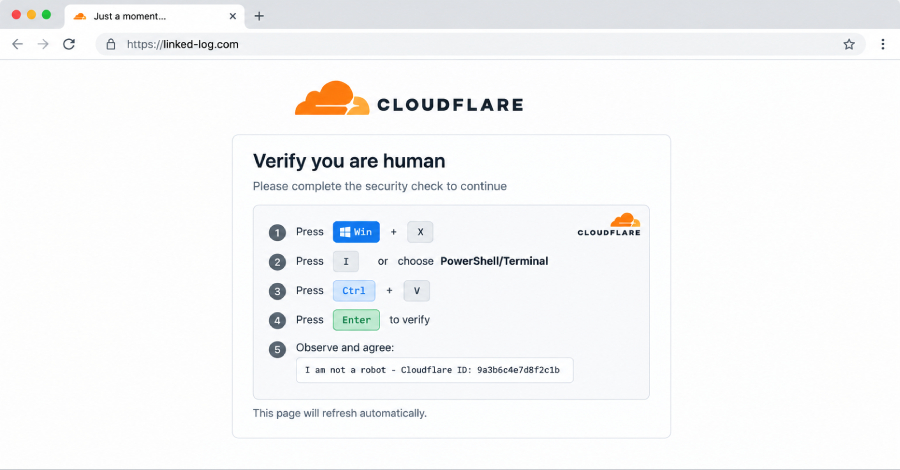
O comando PowerShell baixa um arquivo ZIP com um binário legítimo e uma DLL maliciosa para iniciar o ataque de sideloading.
A DLL maliciosa disfarçada de arquivo legítimo permite execução de código no contexto de programas confiáveis.
A cadeia de ataque inclui DLL sideloading, extração de payload por esteganografia e um implante personalizado de túnel reverso.
O ataque é multi-estágio, usando técnicas avançadas para manter acesso persistente e proxy na rede da vítima.
O ataque utiliza DLL sideloading e extração de payload por esteganografia em imagens PNG para instalar um implante de túnel reverso.
A técnica permite acesso persistente à rede interna da vítima, facilitando movimentação lateral.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.