O AGENTICO
Atacantes exploram CVE-2026-87902 do WordPress horas após divulgação
3 fontesdesde 18 de setembro de 20265 artigos
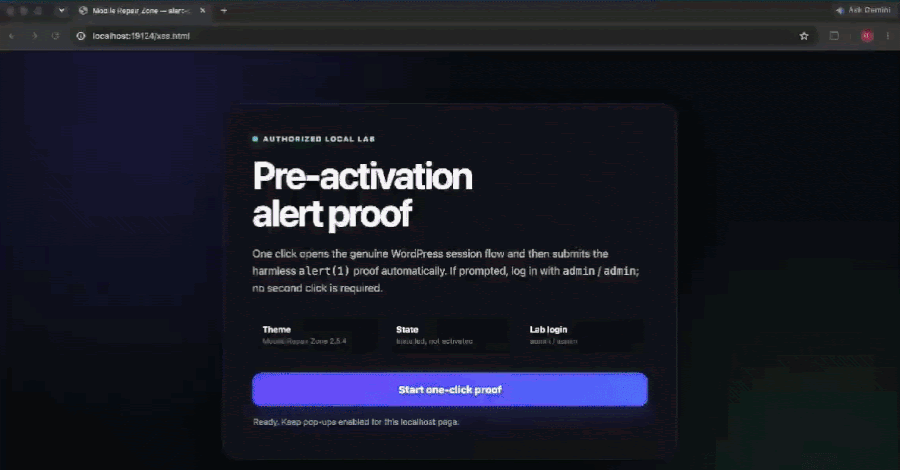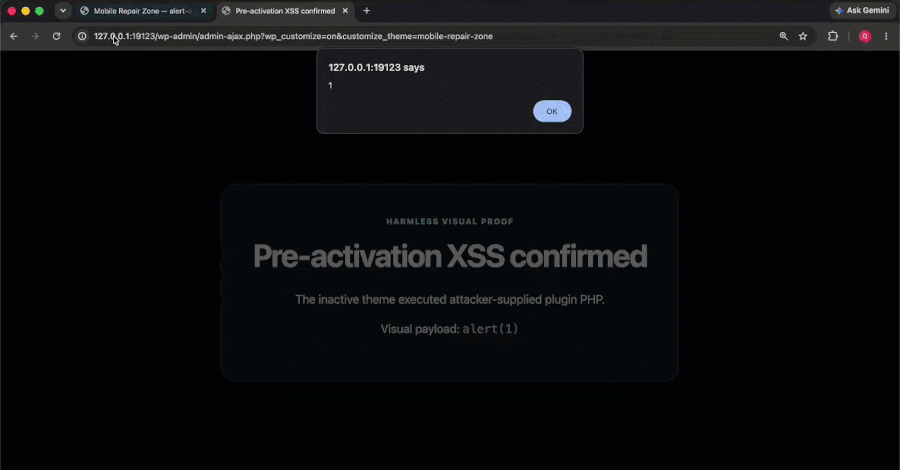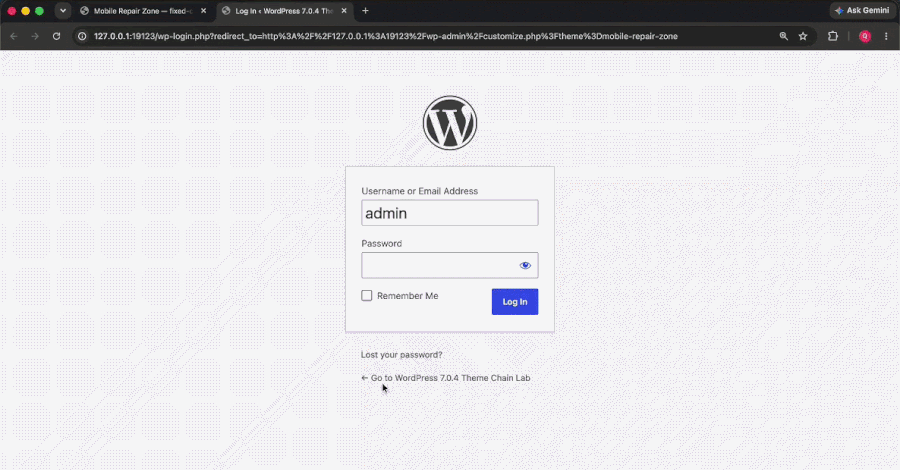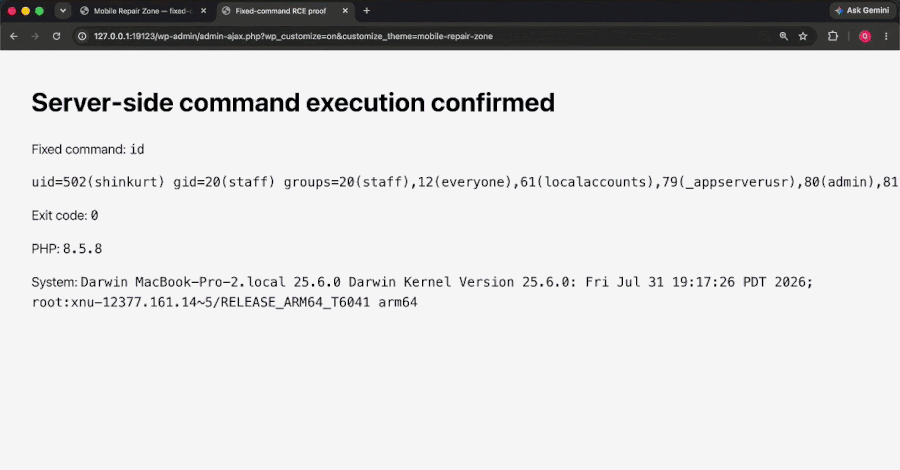
Atacantes começaram a explorar ativamente a vulnerabilidade crítica CVE-2026-87902 do WordPress poucas horas após sua divulgação pública, aproveitando a falha para incluir arquivos PHP locais e potencialmente executar código remoto. A empresa de segurança Previdian detectou tentativas de explotação contra seus honeypots, com requisições maliciosas tentando incluir /usr/local/lib/php/pearcmd.php e baixar scripts de webshell de GitHub.
Resumo
O WordPress lançou uma correção para uma falha crítica que permite inclusão de arquivos locais e potencial execução de código em servidores.
Essa é a ação central do evento e demonstra a gravidade do problema de segurança.
A vulnerabilidade é considerada crítica, com pontuação CVSS 9.2, e afeta todas as versões do WordPress desde a 4.7.0 até a 7.1.1.
Isso mostra a amplitude do impacto, atingindo quase uma década de versões e exigindo ação imediata dos administradores.
A exploração da falha não requer autenticação nem ação de um usuário logado.
Isso torna a ameaça mais perigosa, pois qualquer pessoa pode tentar explorá-la sem privilégios prévios.
O WordPress corrigiu a falha não apenas na versão 7.1.2, mas também em todas as demais versões suportadas, até a 4.7.
A correção abrangente evita que sites em versões mais antigas continuem vulneráveis.
A vulnerabilidade foi descoberta por Robert Ressl.
Atribuir o crédito ao pesquisador mostra a origem da descoberta e a importância da colaboração da comunidade de segurança.
Atacantes exploraram ativamente a vulnerabilidade CVE-2026-87902 do WordPress dentro de horas após sua divulgação, segundo a empresa de segurança Previdian.
A explotação iminente de vulnerabilidades recém-divulgadas sublinha a importância de atualizar sistemas rapidamente para evitar compromissos.
As tentativas de explotação incluiruam o arquivo PHP /usr/local/lib/php/pearcmd.php, escrevendo um arquivo em /tmp/ e baixando um script de upload PHP hospedado no GitHub.
Os ataques observados mostram que os atacantes usam técnicas automatizadas para obter shell e controlar sites WordPress.
A explotação bem-sucedida de CVE-2026-87902 requer que o tema ativo contenga uma directory de topo que comece com 'page-' e que o arquivo PHP local escolhido exista e seja legível pela conta do servidor web.
Estos pré-requisitos técnicos limitan la explotación, pero los atacantes ya encontraron maneras de aprovecharlas.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.