O AGENTICO
WordPress
produto · 7 menções
O que as fontes disseram sobre WordPress
WordPress foi reportado como infraestrutura de uma operação criminosa: cerca de 2.000 sites WordPress hackeados distribuíam malware, controlavam máquinas infectadas (5.000 computadores) e armazenavam dados roubados, com atacantes explorando a vulnerabilidade CVE-2026-27540 no plugin WooCommerce Wholesale Lead Capture. Além disso, WordPress lançou correções para uma falha crítica (CVSS 9.2) que permite inclusão de arquivos locais e potencial execução de código, afetando todas as versões desde 4.7.0 até 7.1.1; essa vulnerabilidade não requer autenticação nem ação de um usuário logado. A correção foi aplicada na versão 7.1.2 e em todas as demais versões suportadas até 4.7.
Menções
O WordPress corrigiu a falha não apenas na versão 7.1.2, mas também em todas as demais versões suportadas, até a 4.7.
A correção abrangente evita que sites em versões mais antigas continuem vulneráveis.
A exploração da falha não requer autenticação nem ação de um usuário logado.
Isso torna a ameaça mais perigosa, pois qualquer pessoa pode tentar explorá-la sem privilégios prévios.
A vulnerabilidade é considerada crítica, com pontuação CVSS 9.2, e afeta todas as versões do WordPress desde a 4.7.0 até a 7.1.1.
Isso mostra a amplitude do impacto, atingindo quase uma década de versões e exigindo ação imediata dos administradores.
O WordPress lançou uma correção para uma falha crítica que permite inclusão de arquivos locais e potencial execução de código em servidores.
Essa é a ação central do evento e demonstra a gravidade do problema de segurança.
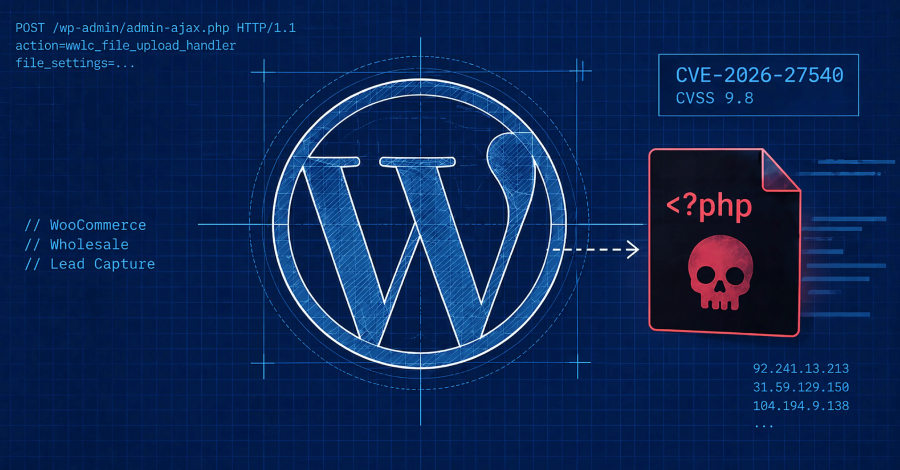
Atacantes exploram ativamente a vulnerabilidade CVE-2026-27540 no plugin WooCommerce Wholesale Lead Capture, que permite upload de arquivos arbitrários e execução remota de código.
A exploração ativa de uma falha crítica permite que invasores assumam sites WordPress, instalando backdoors e comprometendo a segurança.
A operação envolve uma rede de 5.000 computadores infectados ao redor do mundo, além dos aproximadamente 2.000 domínios WordPress.
O número de máquinas infectadas demonstra a escala global da operação e a capacidade de controlar uma botnet significativa.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.