O AGENTICO
FortiMail
produto · 5 menções
 Fortinet
O que as fontes disseram sobre FortiMail
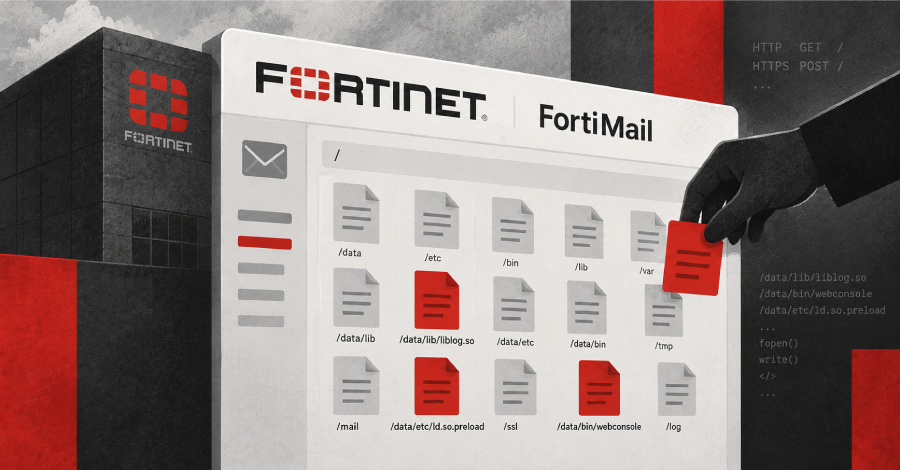
A CISA incluiu a falha crítica CVE-2026-104286 do FortiMail no catálogo KEV. A vulnerabilidade, com CVSS 9.8, permite a um atacante não autenticado gravar arquivos arbitrários via path traversal e neutralização inadequada de caracteres NULL, explorável por HTTP ou HTTPS. A Fortinet confirmou exploração ativa e recomendou desativar o recurso IBE e restringir o acesso à interface; as versões afetadas incluem 8.0.0 a 8.0.1, 7.6.0 a 7.6.6, 7.4.0 a 7.4.8 e 7.2.0 a 7.2.9.
Menções
Diversas versões do FortiMail são afetadas, incluindo 8.0.0 a 8.0.1, 7.6.0 a 7.6.6, 7.4.0 a 7.4.8 e 7.2.0 a 7.2.9.
A lista de versões vulneráveis mostra que a falha afeta uma ampla gama de instalações, exigindo atenção de muitos administradores.
A falha é um problema de path traversal e neutralização inadequada de caracteres NULL, explorável via requisições HTTP ou HTTPS.
A combinação dessas fraquezas permite que o atacante contorne restrições de caminho e validações, facilitando a escrita de arquivos maliciosos.
A Fortinet confirmou que a vulnerabilidade está sendo explorada ativamente e recomendou desativar o suporte ao recurso IBE e restringir o acesso à interface de gerenciamento.
A confirmação de exploração ativa e as medidas de mitigação recomendadas são cruciais para que administradores protejam seus sistemas imediatamente.
A vulnerabilidade CVE-2026-104286 tem pontuação CVSS de 9.8 e permite que um atacante não autenticado grave arquivos arbitrários no sistema.
A pontuação máxima de severidade e a possibilidade de escrita arbitrária de arquivos indicam alto risco de comprometimento total do sistema.
A CISA adicionou a falha crítica do FortiMail, CVE-2026-104286, ao seu catálogo de Vulnerabilidades Exploradas Conhecidas (KEV).
A inclusão no catálogo KEV alerta agências federais dos EUA sobre a exploração ativa, exigindo correção urgente.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.