O AGENTICO
PowerShell
conceito · 8 menções
 Cloudflare
 MSI
O que as fontes disseram sobre PowerShell
As fontes relatam que o PowerShell é usado como vetor inicial em ataques de engenharia social ClickFix, nos quais CAPTCHAs falsos (inclusive do Cloudflare) induzem a vítima a executar comandos maliciosos. Esse comando inicia a cadeia de infecção, baixando um arquivo ZIP com binário legítimo e DLL maliciosa para sideloading, e leva a downloaders/loaders .NET que instalam módulos maliciosos. Em campanhas como a TerminalFix, os comandos são executados no Windows Terminal ou PowerShell, e o instalador espalha componentes em pastas com nomes que parecem da Microsoft, sem exigir direitos de administrador.
Menções
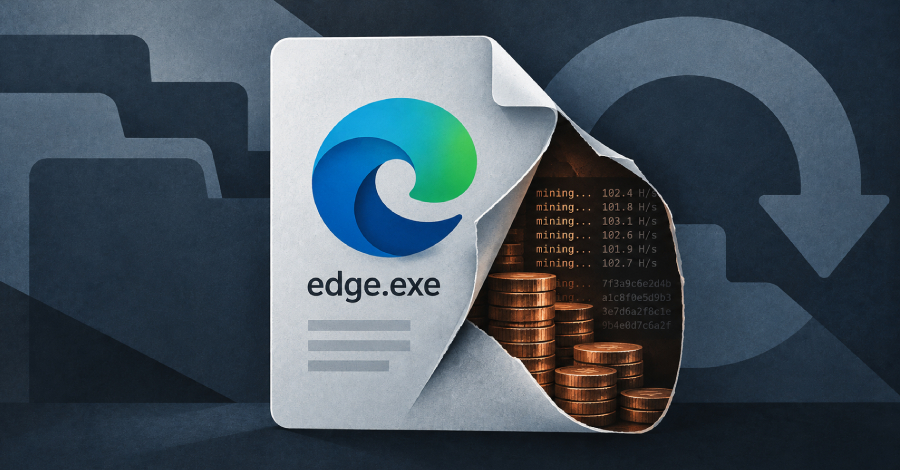
Após a exploração, os atacantes realizaram reconhecimento, implantaram web shells, mineradores XMRig disfarçados de Microsoft Edge e um script PowerShell supostamente assistido por IA que monitora o Gerenciador de Tarefas do Windows e o fecha se permanecer aberto por muito tempo no meio da noite.
As ações pós-exploração mostram sofisticação, incluindo tentativas de ocultar atividades e dificultar a detecção.
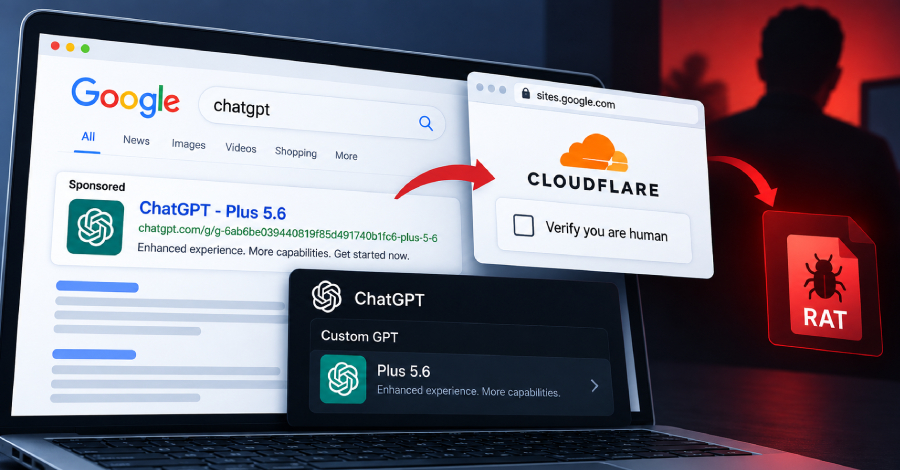
A vítima é levada a um falso CAPTCHA do Cloudflare em uma página do Google Sites, que instrui a copiar e executar um comando PowerShell, resultando na instalação de um MSI malicioso.
Detalha a técnica ClickFix e o vetor de infecção.
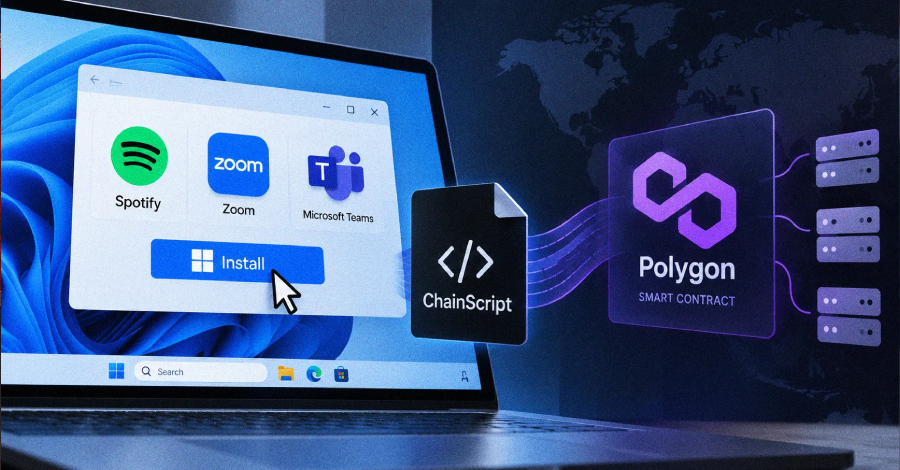
O instalador espalha os componentes do malware em pastas com nomes que parecem da Microsoft, e a infecção não requer direitos de administrador.
A ofuscação e a ausência de privilégios elevados ajudam o malware a evadir detecção e a se manter persistente.
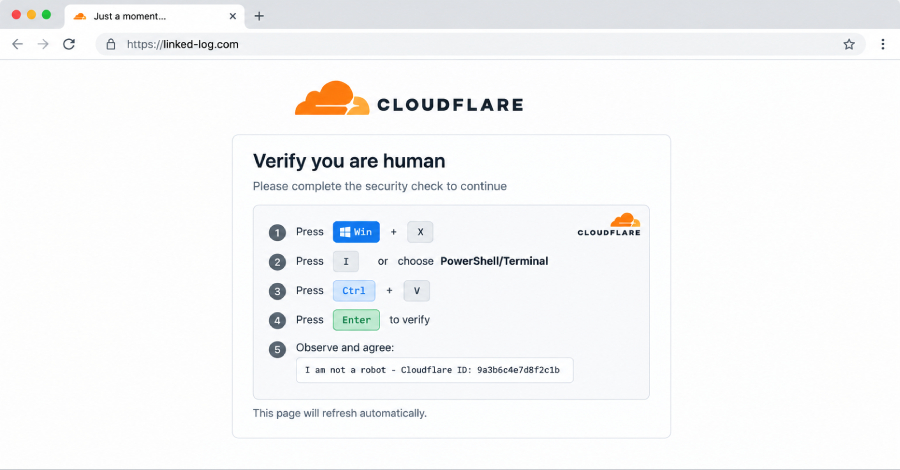
O comando PowerShell baixa um arquivo ZIP com um binário legítimo e uma DLL maliciosa para iniciar o ataque de sideloading.
A DLL maliciosa disfarçada de arquivo legítimo permite execução de código no contexto de programas confiáveis.
O ataque usa CAPTCHAs falsos do Cloudflare em sites comprometidos para induzir a vítima a copiar e executar um comando PowerShell malicioso.
A técnica explora a confiança em verificações de segurança comuns na web para enganar usuários.
Na campanha TerminalFix, as vítimas são direcionadas a executar comandos maliciosos no Windows Terminal ou PowerShell, em vez do diálogo Run do Windows.
Essa mudança de vetor aumenta a chance de execução de scripts complexos de múltiplas linhas.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.