O AGENTICO
Manic
produto · 13 menções
 Android
O que as fontes disseram sobre Manic
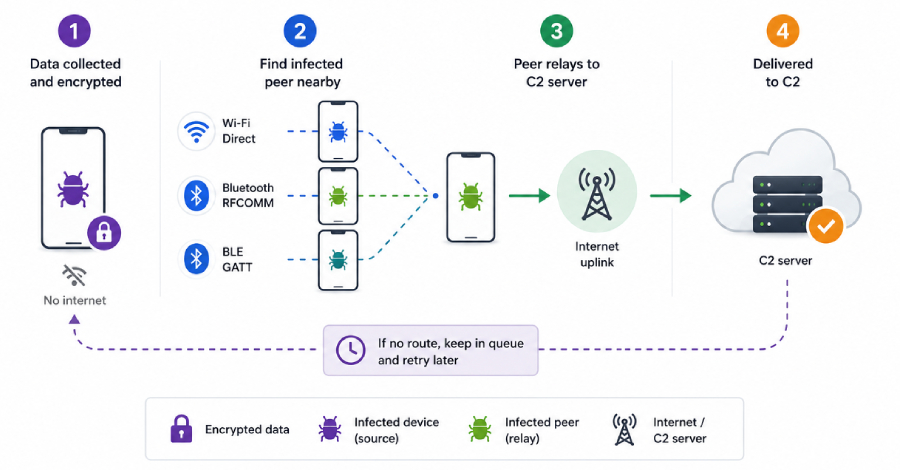
O malware Manic tem como alvo bancos ucranianos, serviços governamentais e de identidade, aplicativos de mensagens, instituições financeiras russas e europeias, fintechs, serviços de criptomoeda e comunicações militares. Ele combina recursos de malware bancário e spyware, usando uma técnica de malha Wi-Fi para exfiltrar dados mesmo sem internet. A campanha começou em fevereiro de 2026 com o primeiro domínio registrado sob identidade falsa, e uma nova variante em julho adicionou verificações anti-análise, phishing na tela de bloqueio e carregamento de código DEX na memória, monitorando 169 aplicativos Android, incluindo bancos, pagamentos, eID, exchanges e carteiras de criptomoedas, ferramentas 2FA, mensageiros, navegadores e clientes de email.
Menções
Uma versão atualizada do Manic, observada em julho, adicionou verificações anti-análise mais fortes, carregamento de código DEX na memória e uma técnica chamada lock-secret phishing.
A nova versão indica evolução do malware, com medidas para evitar detecção e roubar segredos de tela de bloqueio.
A campanha do malware Manic remonta a fevereiro de 2026, quando o primeiro domínio foi registrado com uma identidade falsa, e esforços ativos de desenvolvimento surgiram logo depois.
A origem em fevereiro de 2026 mostra que a campanha já está ativa há meses, com desenvolvimento contínuo e novas versões sendo lançadas.
O malware Manic monitora 169 aplicativos Android diferentes, incluindo apps bancários e de pagamento em vários países europeus, serviços de eID, exchanges e carteiras de criptomoedas, ferramentas 2FA, mensageiros, navegadores e clientes de email.
A ampla cobertura de aplicativos indica um espionagem abrangente, permitindo rastrear dinheiro, mensagens, localização e arquivos da vítima em um só dispositivo.
A campanha do Manic remonta a fevereiro de 2026, com o primeiro domínio registrado usando identidade falsa, e uma nova variante com verificações anti-análise e phishing na tela de bloqueio surgiu em julho.
A extensão temporal e a evolução da campanha demonstram que os atacantes estão ativos há meses, desenvolvendo e aprimorando suas ferramentas.
O malware Manic é observado ativamente visando bancos ucranianos, serviços governamentais e de identidade, aplicativos de mensagens, instituições financeiras russas e europeias, fintechs globais, serviços de criptomoeda e comunicações militares.
O foco em comunicações militares indica um possível patrocinador estatal ou um grupo com interesses geopolíticos, tornando a ameaça mais grave.
O malware Manic, ativo desde fevereiro de 2026, exfiltra dados de dispositivos offline usando uma técnica de malha Wi-Fi para retransmitir informações através de dispositivos infectados próximos.
Novo malware Android com capacidade inédita de vazar dados sem conexão com a internet, usando outros dispositivos infectados como ponte.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.