O AGENTICO
ThreatFabric
empresa · 7 menções
O que as fontes disseram sobre ThreatFabric
As fontes reportaram que o malware Manic combina capacidades de malware bancário e spyware, com coleta de dados, vigilância e controle de dispositivo, e exfiltra dados mesmo de dispositivos offline via uma técnica de malha Wi-Fi. A campanha do Manic foi observada ativamente visando bancos ucranianos, serviços de identidade, aplicativos de mensagens, instituições financeiras russas e europeias, fintechs globais, serviços de criptomoeda e comunicações militares. A campanha remonta a fevereiro de 2026, quando o primeiro domínio foi registrado com uma identidade falsa, com esforços ativos de desenvolvimento surgindo logo depois.
Citações
“The Dutch security company said the malware family's activity dates back to February 2026, when the first domain was registered with a fabricated persona.”
A origem em fevereiro de 2026 mostra que a campanha já está ativa há meses, com desenvolvimento contínuo e novas versões sendo lançadas.
empresa de segurança · ver em The Hacker News ↗
Menções
Foram identificadas versões de substituição para oito aplicativos bancários indonésios.
A existência de cópias preparadas para vários aplicativos mostra que a operação foi direcionada a instituições bancárias específicas.
A campanha do malware Manic remonta a fevereiro de 2026, quando o primeiro domínio foi registrado com uma identidade falsa, e esforços ativos de desenvolvimento surgiram logo depois.
A origem em fevereiro de 2026 mostra que a campanha já está ativa há meses, com desenvolvimento contínuo e novas versões sendo lançadas.
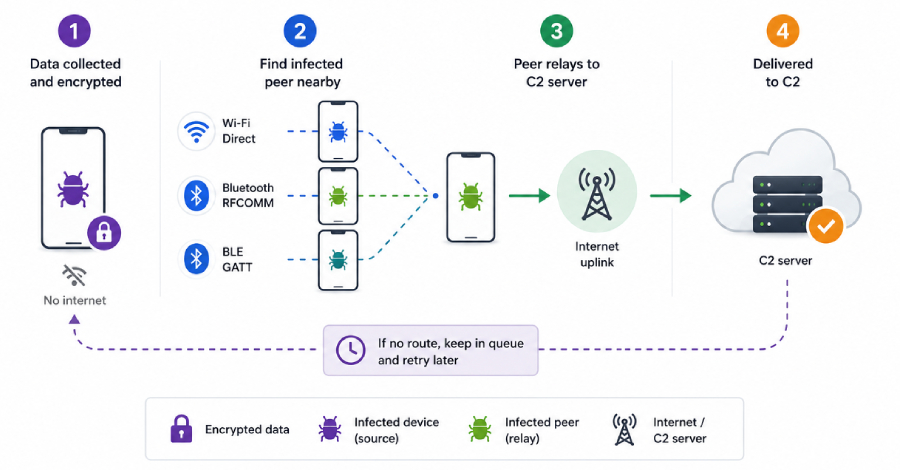
O malware Manic, ativo desde fevereiro de 2026, exfiltra dados de dispositivos offline usando uma técnica de malha Wi-Fi para retransmitir informações através de dispositivos infectados próximos.
Novo malware Android com capacidade inédita de vazar dados sem conexão com a internet, usando outros dispositivos infectados como ponte.
O Manic combina capacidades de malware bancário e spyware, exfiltrando dados do dispositivo mesmo offline, via mesh Wi-Fi, inclusive de serviços de mensageiros e email.
Manic intercepta dados de apps de mensageiros e email, armazenando-os para exfiltração quando o dispositivo estiver conectado à internet, mesmo que o aparelho esteja offline.
A campanha do malware Manic foi observada ativamente visando bancos ucranianos, serviços de identidade e aplicativos de mensagens, bem como instituições financeiras russas e europeias, fintechs globais, serviços de criptomoeda e comunicações militares.
O Manic está em desenvolvimento ativo desde 2026 e monitora 169 aplicativos, incluindo bancos, serviços de identidade, e aplicativos de mensagens.
O Manic é uma ameaça que combina capacidades de malware bancário e spyware, com coleta de dados, vigilância e recursos de controle de dispositivo.
Manic combina funcionalidades de malware bancário e spyware, permitindo fraude financeira e vigilância.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.