O AGENTICO
watchTowr
empresa · 6 menções
 Citrix
O que as fontes disseram sobre watchTowr
A watchTowr observou centenas de tentativas de exploração horas após a divulgação da vulnerabilidade CVE-2026-19478, vindas de um pequeno grupo de endereços IP, e conseguiu reproduzi-la em minutos, além de registrar exploração em sua rede honeypot. A empresa relatou que a falha já era alvo de sondagens ativas na internet desde 06:00 UTC em 11 de setembro de 2026, com atacantes realizando varreduras para identificar sistemas vulneráveis, mas sem ataques mais profundos. A watchTowr foi a primeira a alertar publicamente sobre a exploração ativa em 26 de setembro, enquanto a Citrix ainda não havia confirmado os problemas.
Citações
“Preemptive exposure management firm watchTowr told The Hacker News that it was able to reproduce the vulnerability within minutes of its disclosure, adding that it observed in-the-wild exploitation against its honeypot network.”
A exploração ativa da falha crítica do GitLab foi confirmada, indicando que os atacantes estão agindo rapidamente após a divulgação, exigindo ação imediata dos administradores.
Empresa de gerenciamento de exposição · ver em The Hacker News ↗
Menções
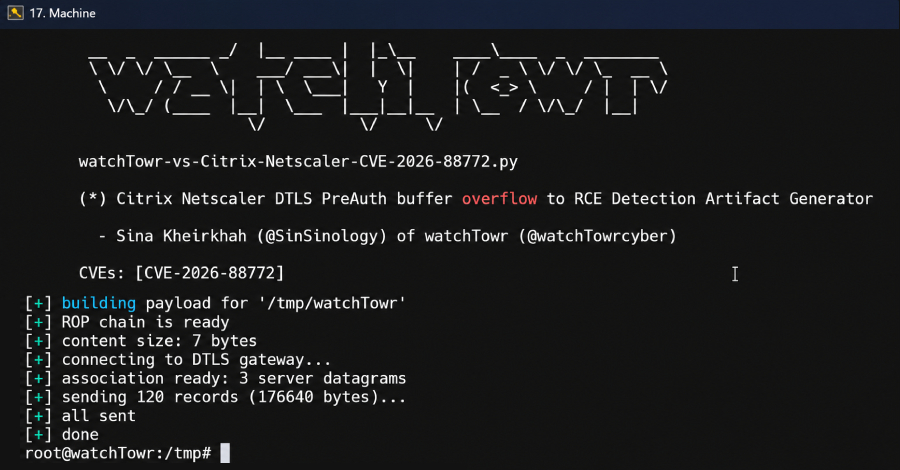
O mecanismo do exploit explora uma inconsistência na análise do campo fragment_length do cabeçalho DTLS, onde o NetScaler confia em um tamanho declarado menor que o real, causando overflow no buffer.
Explica a causa técnica, detalhada por pesquisadores, que permite o ataque.
A watchTowr foi a primeira a alertar publicamente sobre a exploração ativa em 26 de setembro, mas a Citrix não havia confirmado os problemas.
A sequência de divulgação mostra o papel crítico de pesquisadores independentes antes da confirmação oficial.
A falha já está sendo alvo de sondagens ativas na internet desde 06:00 UTC em 11 de setembro de 2026, conforme a watchTowr.
A exploração ativa aumenta o risco para organizações que usam GitLab auto-hospedado.
A vulnerabilidade CVE-2026-19478 está sob exploração ativa, e a watchTowr conseguiu reproduzi-la em minutos e observou exploração em sua rede honeypot.
A exploração ativa da falha crítica do GitLab foi confirmada, indicando que os atacantes estão agindo rapidamente após a divulgação, exigindo ação imediata dos administradores.
Os atacantes estão realizando varreduras para identificar sistemas vulneráveis, mas ainda não prosseguiram com ataques mais profundos.
Até agora é apenas reconhecimento, mas a situação pode mudar rapidamente.
A watchTowr observou centenas de tentativas de exploração horas após a divulgação, vindas de um pequeno grupo de endereços IP.
A rapidez da exploração indica risco imediato para sistemas expostos.
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.