O AGENTICO
Microsoft alerta sobre TerminalFix, campanha com CAPTCHAs falsos no Windows Terminal
2 fontesdesde 30 de agosto de 20262 artigos
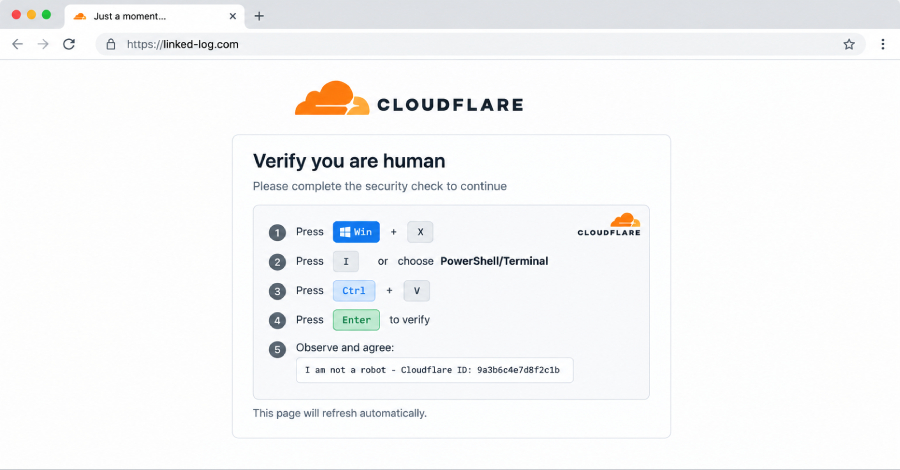
A Microsoft divulgou detalhes de uma nova variante de ataque ClickFix, chamada TerminalFix, que usa sites comprometidos para exibir CAPTCHAs falsos do Cloudflare. As vítimas são induzidas a executar comandos maliciosos no Windows Terminal ou PowerShell, resultando em instalação de backdoor com túnel reverso para acesso à rede.
Resumo
Microsoft identificou uma nova campanha de malware chamada TerminalFix, que usa sites comprometidos com CAPTCHAs falsos do Cloudflare.
O alerta da Microsoft ajuda a comunidade de segurança a reconhecer essa nova tática de engenharia social.
Na campanha TerminalFix, as vítimas são direcionadas a executar comandos maliciosos no Windows Terminal ou PowerShell, em vez do diálogo Run do Windows.
Essa mudança de vetor aumenta a chance de execução de scripts complexos de múltiplas linhas.
O ataque usa CAPTCHAs falsos do Cloudflare em sites comprometidos para induzir a vítima a copiar e executar um comando PowerShell malicioso.
A técnica explora a confiança em verificações de segurança comuns na web para enganar usuários.
O ataque utiliza DLL sideloading e extração de payload por esteganografia em imagens PNG para instalar um implante de túnel reverso.
A técnica permite acesso persistente à rede interna da vítima, facilitando movimentação lateral.
A cadeia de ataque inclui DLL sideloading, extração de payload por esteganografia e um implante personalizado de túnel reverso.
O ataque é multi-estágio, usando técnicas avançadas para manter acesso persistente e proxy na rede da vítima.
O comando PowerShell baixa um arquivo ZIP com um binário legítimo e uma DLL maliciosa para iniciar o ataque de sideloading.
A DLL maliciosa disfarçada de arquivo legítimo permite execução de código no contexto de programas confiáveis.
O comando PowerShell baixa um arquivo ZIP contendo um binário legítimo (dui70.dll) usado para DLL sideloading, com payloads escondidos em imagens PNG.
A técnica de DLL sideloading permite executar código malicioso disfarçado como componente legítimo do sistema.
O ataque começa com sites comprometidos que redirecionam para CAPTCHAs falsos do Cloudflare, visando organizações de diversos setores.
A campanha tem alvo amplo, usando páginas legítimas comprometidas como vetor inicial.
Citações
“While traditional ClickFix campaigns direct victims to the Windows Run dialog, TerminalFix campaigns apply the same technique but direct users to Windows Terminal or PowerShell instead, increasing the likelihood that complex, multi-line scripts execute successfully,”
— Sagar Patil, Suriyaraj Natarajan, Parasharan Raghavan, Pesquisadores de segurança da Microsoft
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.