O AGENTICO
Pesquisador lança PoC ShieldBreak que contorna patch da Microsoft para falha no Defender
2 fontesdesde 12 de agosto de 20262 artigos
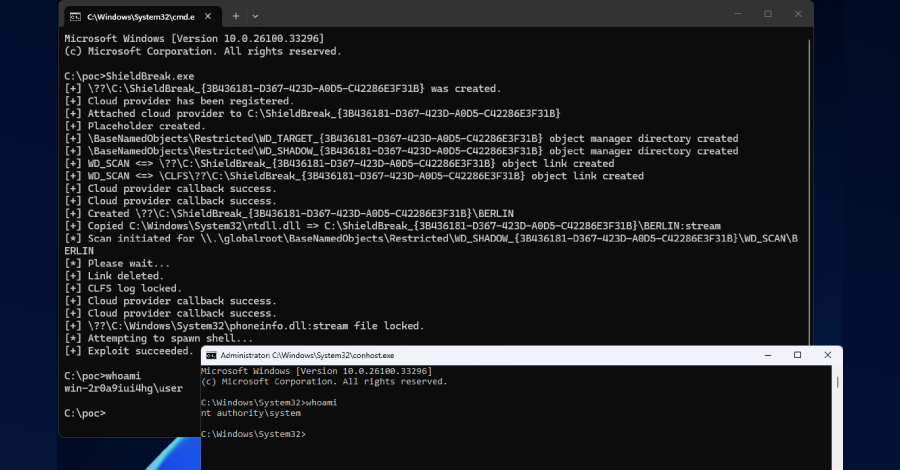
O pesquisador de segurança Chaotic Eclipse lançou um proof-of-concept (PoC) chamado ShieldBreak, que contorna o patch da Microsoft para a vulnerabilidade RoguePlanet (CVE-2026-50656) no Microsoft Defender. O exploit concede privilégios de SYSTEM ao ser executado como usuário comum. Pesquisadores independentes confirmaram a reprodução do ataque, enquanto a Microsoft afirma estar ciente do relato e investigando o caso.
Resumo
O pesquisador Chaotic Eclipse lançou um PoC chamado ShieldBreak que contorna completamente a correção da vulnerabilidade CVE-2026-50656 no Microsoft Defender, permitindo obter privilégios de SYSTEM.
Indica que o patch da Microsoft para o RoguePlanet é insuficiente, mantendo o risco de escalonamento de privilégios local.
Um pesquisador de segurança lançou um PoC chamado ShieldBreak que contorna o patch da vulnerabilidade CVE-2026-50656 no Microsoft Defender, concedendo privilégios SYSTEM.
Isso indica que a correção da Microsoft é incompleta, e os sistemas podem continuar vulneráveis a escalonamento de privilégios.
O pesquisador Chaotic Eclipse lançou um PoC chamado ShieldBreak para uma zero-day do Windows.
O lançamento de um PoC para uma zero-day do Windows demonstra a continuidade de descobertas de vulnerabilidades críticas na plataforma.
ShieldBreak é uma bypass completa do patch para CVE-2026-50656 (RoguePlanet), uma vulnerabilidade de elevação de privilégio no Microsoft Defender.
Uma bypass completa do patch indica que a correção da Microsoft é insuficiente, expondo sistemas a risco mesmo após atualização.
O exploit concede privilégios de SYSTEM quando executado como usuário comum.
A possibilidade de obter privilégios máximos a partir de um usuário comum agrava a severidade da falha.
O pesquisador afirma que a Microsoft não corrigiu adequadamente a vulnerabilidade RoguePlanet.
A declaração do pesquisador sugere que a correção não resolveu o problema raiz, exigindo maior atenção da Microsoft.
Pesquisadores independentes Kevin Beaumont e Will Dormann afirmam ter reproduzido o exploit.
A confirmação por outros pesquisadores indica que o exploit é real e funcional, não apenas teórico.
Citações
“Microsoft has failed to properly patch the RoguePlanet vulnerability.”
— Chaotic Eclipse, security researcher
“Microsoft has failed to properly patch the RoguePlanet vulnerability.”
— Chaotic Eclipse, Pesquisador de segurança
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.